Category: Кибербезопасность - Страница 2
Логи инцидентов в IT: пошаговый гайд по расследованию и документированию
Узнайте, как правильно собирать, анализировать и документировать логи IT-инцидентов. Пошаговый алгоритм расследования, структура отчетов и типичные ошибки, которые мешают найти корневую причину сбоя.
- авг, 17 2026
- 0 Комментарии
Security Champions в IT-командах: пошаговое руководство по запуску программы
Разбираем, как внедрить программу Security Champions в IT-компании. Пошаговый план, метрики успеха и типичные ошибки. Узнайте, как превратить разработчиков в союзников службы безопасности.
- авг, 17 2026
- 0 Комментарии
Фишинг и социальная инженерия: как обучить IT-команду в 2026 году
Разбираем, как эффективно обучать IT-команды и сотрудников борьбе с фишингом и социальной инженерией. Практические шаги, метрики и ошибки, которых стоит избегать.
- авг, 17 2026
- 0 Комментарии
OWASP Top 10 2025: главные уязвимости веб-приложений для IT-команд
Разбираем основные уязвимости веб-приложений по списку OWASP Top 10. Узнайте, как защитить свой проект от инъекций, проблем с аутентификацией и ошибок конфигурации с помощью простых практик.
- авг, 16 2026
- 0 Комментарии
Кибербезопасность в IT: кто такой специалист и какие есть направления
Разбираем, кто такой специалист по кибербезопасности, какие есть специализации (SOC, AppSec, Cloud) и сколько зарабатывают в 2026 году. Даем пошаговый план входа в профессию.
- авг, 16 2026
- 0 Комментарии
Безопасность мобильных приложений: ключевые угрозы и методы защиты в IT
Разбираем основные угрозы для мобильных приложений: от реверс-инжиниринга до атак на API. Рассказываем, какие инструменты использовать для аудита и как выстроить процесс DevSecOps, чтобы защитить данные пользователей.
- авг, 16 2026
- 0 Комментарии
Red Team vs Blue Team: как устроена кибербезопасность в IT
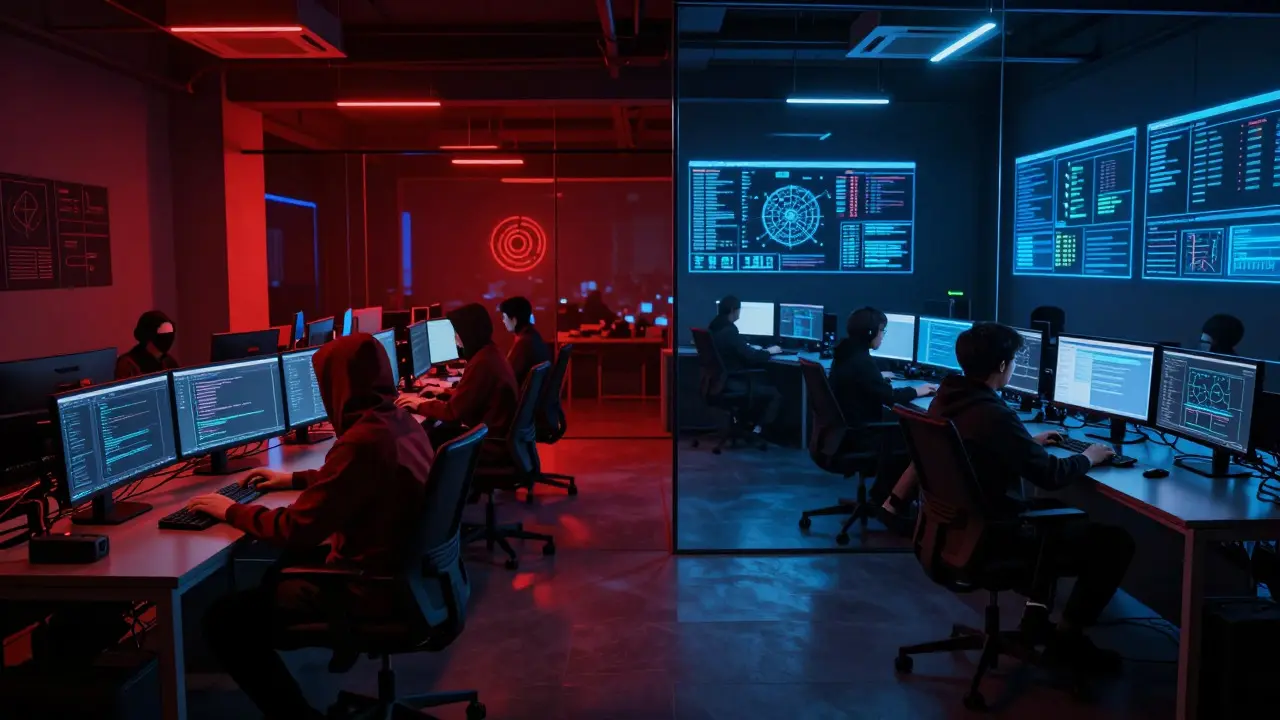
Разбираем, кто такие Red Team и Blue Team в IT, чем они отличаются и какие инструменты используют. Полезно для понимания современной кибербезопасности.
- авг, 16 2026
- 0 Комментарии
Контейнерная безопасность: образы, сканирование и политики
Разбираем, как защитить контейнеры: от выбора минималистичных базовых образов до автоматического сканирования уязвимостей и настройки политик безопасности в Kubernetes.
- авг, 16 2026
- 0 Комментарии
SQL-инъекции: как злоумышленники воруют базы данных и как закрыть эту дыру
Разбираем механизм SQL-инъекций, типы атак и реальные риски для бизнеса. Узнайте, как параметризация запросов и принцип наименьших привилегий помогут защитить базу данных от взлома.
- июн, 1 2026
- 0 Комментарии
Политики безопасности в IT-компании: пошаговый гайд по разработке и внедрению
Пошаговое руководство по созданию и внедрению политик информационной безопасности в IT-компании. Узнайте, как пройти аудит, составить регламенты, внедрить DLP и соответствовать стандартам ISO 27001 и 152-ФЗ.
- мая, 4 2026
- 0 Комментарии
Управление уязвимостями: как правильно настроить triage и патч-менеджмент
Разбираем, как наладить процесс управления уязвимостями в IT. Что такое triage, как приоритизировать риски и внедрить патч-менеджмент без остановки бизнес-процессов.
- апр, 18 2026
- 0 Комментарии
Cloud Security Engineer: кто это и чем занимается в IT
Подробный разбор профессии Cloud Security Engineer: обязанности, технический стек, отличия от DevSecOps и пути развития в защите облачной инфраструктуры.
- апр, 11 2026
- 0 Комментарии